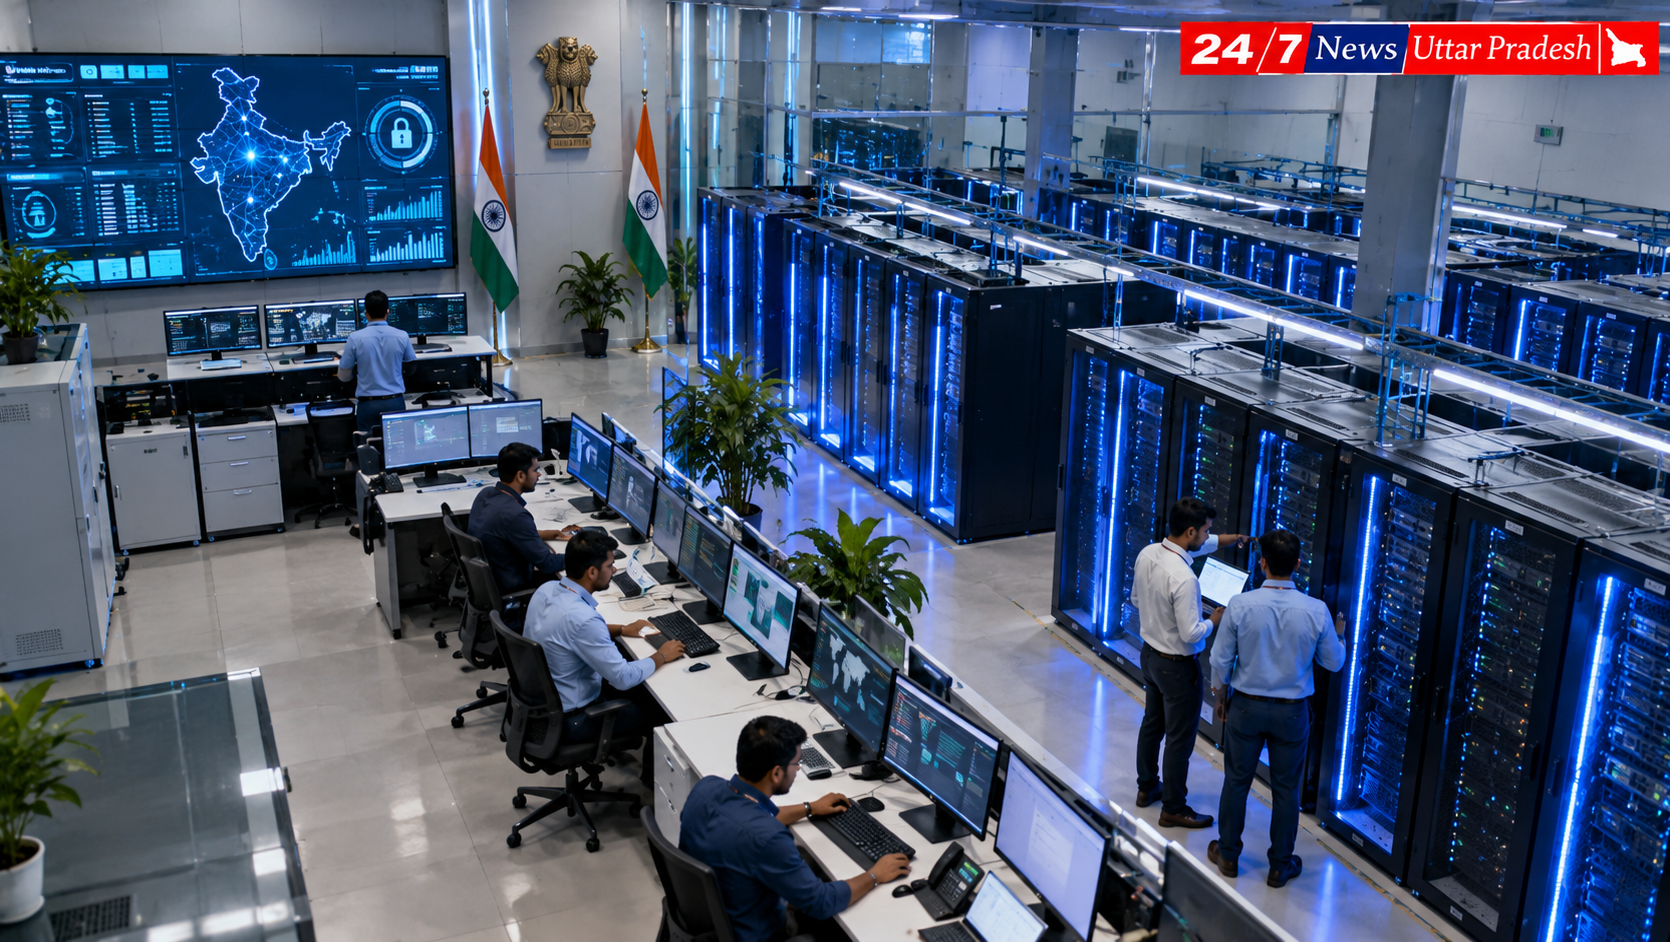
भारत सरकार लाखों सरकारी डेटासेट को स्वदेशी क्लाउड प्रणाली में स्थानांतरित करने की तैयारी कर रही है। इसमें लगभग 4.8 लाख खुले डेटासेट और विभिन्न मंत्रालयों के 16,000 डेटासेट शामिल हैं।
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय ने सरकारी डेटा के लिए एक स्वदेशी क्लाउड ढाँचा विकसित करने की प्रक्रिया शुरू की है। समिति ने जुलाई में बैठकें कीं और यह जाँच कर रही है कि सरकारी सूचना के किस वर्ग को कहाँ संग्रहीत किया जाए।
सुरक्षा मानदंड और नियंत्रण
सरकारी डेटा के लिए चार श्रेणियों में लगभग 46 सुरक्षा मानदंड तैयार किए जा रहे हैं। ये मानदंड यह सुनिश्चित करते हैं कि सर्वर भारत में कहाँ स्थित हैं, उन पर किसका नियंत्रण है और तकनीकी आपूर्ति श्रृंखला में कितना भारतीय नियंत्रण है।
टाटा कम्युनिकेशंस के कार्यकारी उपाध्यक्ष विवेक श्रीवास्तव ने कहा कि संप्रभुता केवल राष्ट्रीय सीमाओं में डेटा रखने तक सीमित नहीं होनी चाहिए। उन्होंने जोर दिया कि ढाँचे को प्रौद्योगिकी स्वामित्व, परिचालन नियंत्रण, बुनियादी ढाँचा होस्टिंग और कानूनी अधिकार क्षेत्र पर विचार करना चाहिए।
इनेफु लैब्स के सह-संस्थापक तरुण विग ने कहा कि राष्ट्रीय सुरक्षा, रक्षा और कानून प्रवर्तन की जानकारी संभालने वाले सर्वर पूरी तरह ऑफलाइन रहें और सरकारी नियंत्रण में हों।
विदेशी प्रदाताओं से दूरी
गूगल, अमेज़न वेब सर्विसेज़ और अन्य विदेशी कंपनियों को प्रौद्योगिकी, आर्किटेक्चर और सुरक्षा आवश्यकताओं पर सलाह दिया जा रहा है, लेकिन अंतिम उत्पाद स्वदेशी होना अनिवार्य है।
टाटा कम्युनिकेशंस एक सरकारी सामुदायिक क्लाउड संचालित करता है, जिसका उपयोग लगभग 125 केंद्रीय सरकारी मंत्रालय करते हैं। यह कंपनी क्लाउड आवश्यकताओं संबंधी चर्चा में भाग ले रही है।
डिजिटल कानून का प्रभाव
यह पहल डिजिटल व्यक्तिगत डेटा सुरक्षा (डीपीडीपी) कानून के मुख्य प्रावधान मई 13, 2027 को लागू होने से पहले की जा रही है। सरकार 16 लाख से अधिक डेटासेट की सुरक्षा सुनिश्चित करना चाहती है।
डिजिलॉकर में जुलाई 2026 तक 72.43 करोड़ पंजीकृत उपयोगकर्ता थे। भारत में अब तक 138.34 करोड़ आधार नंबर जारी किए जा चुके हैं और यूपीआई ने 24,100 करोड़ लेनदेन प्रसंस्करण किए हैं। ये सूचनाएँ स्वदेशी क्लाउड पर सुरक्षित रखने की आवश्यकता को दर्शाती हैं।